Los propietarios y administradores de repositorios públicos pueden habilitar informes de vulnerabilidades privados en sus repositorios. Consulta Configuración de informes de vulnerabilidades privadas para un repositorio.
Nota:
- Si tiene permisos de administrador o seguridad para un repositorio público, no es necesario enviar un informe de vulnerabilidades. En su lugar, cree un borrador de aviso de seguridad directamente. Consulte Creación de un aviso de seguridad de repositorio.
- Los informes de vulnerabilidades privados son independientes del archivo de
SECURITY.mdun repositorio. Solo puede notificar vulnerabilidades de forma privada para los repositorios en los que esta característica está habilitada. Si el repositorio tiene una directiva de seguridad, la directiva se muestra encima del formulario de informes para que pueda revisar la guía del mantenedor antes de enviarla.
Si un repositorio público tiene habilitada la notificación de vulnerabilidades privada, cualquier usuario puede enviar un informe de vulnerabilidad privado a los mantenedores del repositorio.
Si el repositorio no tiene habilitados los informes de vulnerabilidades privados, debe iniciar el proceso de informes siguiendo las instrucciones de la directiva de seguridad para el repositorio o creando un problema que solicita a los mantenedores un contacto de seguridad preferido. Consulte Divulgación coordinada de vulnerabilidades de seguridad.
-
En GitHub, navegue hasta la página principal del repositorio.
-
En el nombre del repositorio, haga clic en la Security and quality pestaña . Si no puede ver la pestaña " Security and quality", seleccione el menú desplegable y, a continuación, haga clic en Security and quality.
-
Haz clic en Notificar una vulnerabilidad para abrir el formulario de asesoramiento.
-
Si el repositorio tiene una directiva de seguridad, revise la directiva mostrada encima del formulario.
-
Rellene el formulario para notificar vulnerabilidades.
Sugerencia
De forma predeterminada, debe proporcionar un resumen, detalles, una prueba de concepto y una declaración de impacto. Los mantenedores pueden personalizar el formulario y requerir otra información. Proporcione suficientes detalles para que los mantenedores reproduzcan y evalúen la vulnerabilidad.
-
Opcionalmente, seleccione He usado ayuda de IA para buscar o redactar este informe.
-
En la parte inferior del formulario, haz clic en Enviar informe. GitHub mostrará un mensaje indicándote que se ha notificado a los responsables de mantenimiento y que tienes un crédito pendiente por este aviso de seguridad.
Sugerencia
Cuando se envía el informe, GitHub agrega automáticamente el informador de la vulnerabilidad como colaborador y como usuario acreditado en el aviso propuesto.
-
Opcionalmente, haz clic en Iniciar una bifurcación privada temporal si quieres empezar a corregir el problema. Debes tener en cuenta que solo el mantenedor del repositorio puede combinar los cambios de esa bifurcación privada en el repositorio primario.
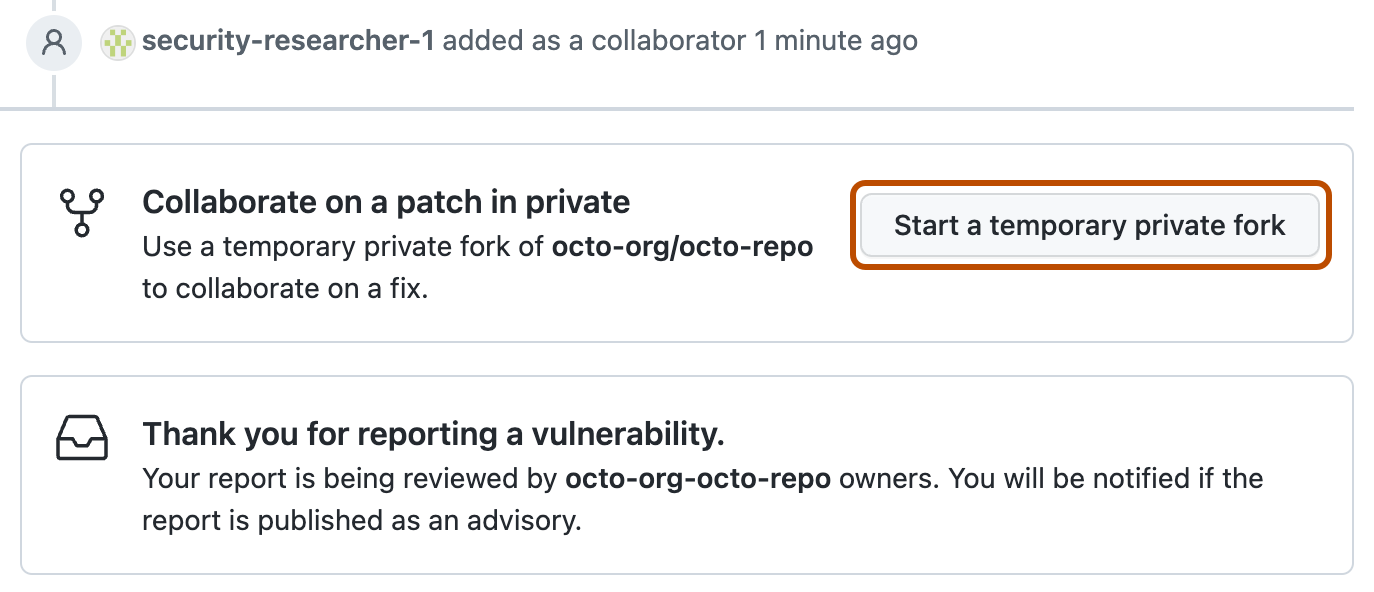

Los pasos siguientes dependen de la acción realizada por el mantenedor del repositorio. Consulte Administración de vulnerabilidades de seguridad notificadas de forma privada.
Límites de tasa para informes privados de vulnerabilidades
Para proteger a los mantenedores contra correo no deseado y abuso, GitHub limita el número de informes de vulnerabilidades privados que puedes enviar:
- Puede enviar un máximo de 25 informes por período de 24 horas entre repositorios en los que no es un informador de confianza.
- Puede enviar un máximo de 5 informes a un único repositorio por período de 24 horas.
- De forma predeterminada, un repositorio acepta un máximo de 10 informes por período de 24 horas de todos los usuarios que informan combinados.
Los mantenedores de repositorios pueden establecer un límite total inferior o superior para su repositorio y excluir a los notificadores de confianza. Los informes a un repositorio en el que usted es un informante de confianza están exentos de los límites de ese repositorio y no cuentan para el límite global de 25 informes. Los informes enviados a otros repositorios siguen contando para el límite global y los límites de cada repositorio.
Si alcanza un límite de frecuencia, verá un mensaje al intentar enviar un nuevo informe en GitHub. Cada período de 24 horas comienza con el primer informe que cuenta hacia ese límite y el límite se restablece en su totalidad cuando finaliza el período.