公共存储库的所有者和管理员可以对其存储库启用专用漏洞报告。 请参阅“为存储库配置私人漏洞报告”。
注意
- 如果拥有公共存储库的管理员或安全权限,则无需提交漏洞报告。 而是直接创建安全公告草案。 请参阅“创建存储库安全公告”。
- 专用漏洞报告独立于存储库
SECURITY.md的文件。 只能私下报告启用此功能的存储库的漏洞。 如果存储库具有安全策略,则会在报告表单上方显示该策略,以便在提交之前查看维护者的指南。
如果公共存储库启用了专用漏洞报告,任何人都可以向存储库维护人员提交专用漏洞报告。
如果存储库未启用专用漏洞报告,则需要按照存储库的安全策略中的说明启动报告过程,或者创建一个问题,要求维护人员联系首选安全联系人。 请参阅“安全漏洞协调披露”。
-
在 GitHub 上,导航到存储库的主页面。
-
在存储库名称下,单击 Security and quality 选项卡。如果看不到“ Security and quality”选项卡,请选择 下拉菜单,然后单击 Security and quality。
-
单击“报告漏洞”可打开咨询表单。
-
如果存储库具有安全策略,请查看窗体上方显示的策略。
-
填写漏洞报告表单。
提示
默认情况下,必须提供摘要、详细信息、概念证明和影响语句。 维护人员可以自定义窗体,并要求提供其他信息。 为维护人员提供足够的详细信息来重现和评估漏洞。
-
(可选)选择 “我使用 AI 帮助查找或撰写这份报告”。
-
在表单底部,单击“提交报告”。 GitHub 将显示一条消息,告知你维护者已收到通知,并且你有一笔与此安全通告相关的待记额度。
提示
在提交报告后,GitHub会自动将漏洞报告者添加为协作者,并将其列为拟议中的安全公告的署名用户。
-
(可选)如果要开始修复问题,单击“启动临时专用分支”。 请注意,只有存储库维护者才能将来自该专用分支的更改合并到父存储库中。
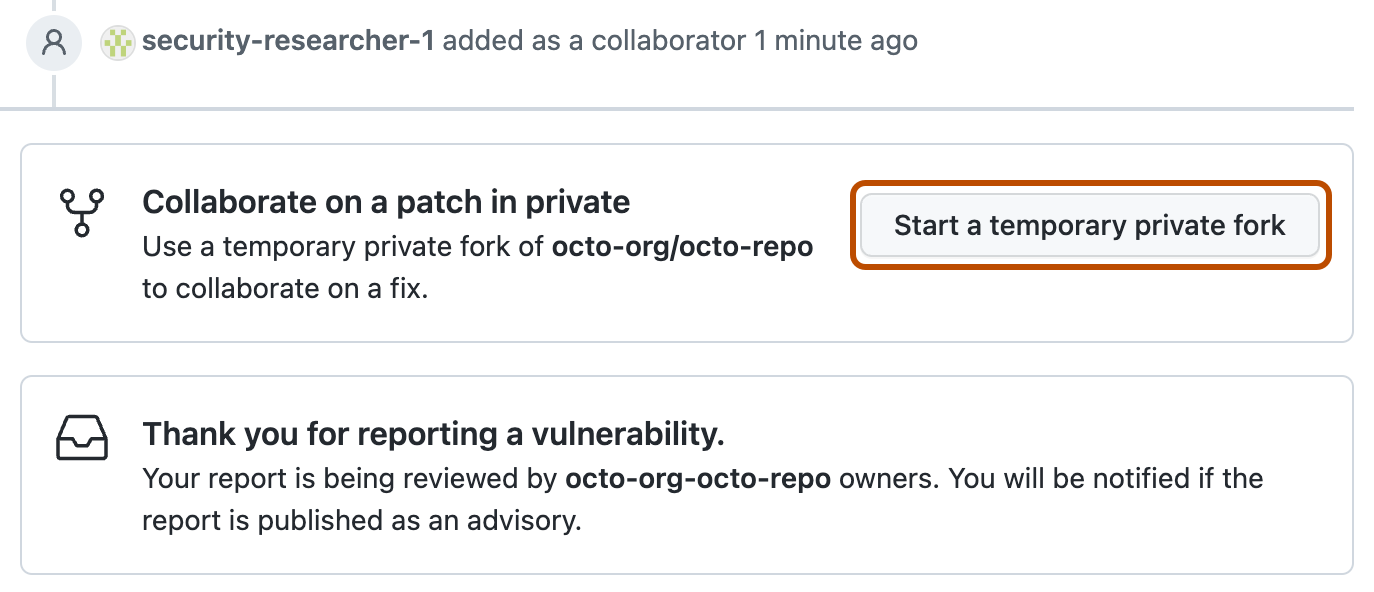

后续步骤取决于存储库维护人员执行的操作。 请参阅“管理私下报告的安全漏洞”。
私有漏洞报告的速率限制
若要保护维护人员免受垃圾邮件和滥用,GitHub 会限制您可提交的私人漏洞报告数量:
- 在您不是受信任报告者的各个存储库中,每 24 小时内最多只能提交 25 个报告。
- 每 24 小时最多可以将 5 个报表提交到单个存储库。
- 默认情况下,仓库每 24 小时最多接受所有报告者合计提交的 10 份报告。
仓库维护人员可以为其仓库设置较低或较高的总限制,并免除受信任的报告者。 向您担任受信任的报告者的存储库提交的报告,不受该存储库限额的约束,也不计入您的全局 25 次报告限额。 提交到其他存储库的报表仍计入全局限制和每个存储库的限制。
如果达到速率限制,则尝试提交新报告 GitHub时会看到一条消息。 每 24 小时从第一个计入该限制的报告开始,该限制在时间段结束时会完全重置。