Wenn ein Sicherheitsforscher privat eine Sicherheitslücke meldet, wirst du benachrichtigt und kannst die Meldung entweder akzeptieren, weitere Fragen stellen oder die Meldung ablehnen. Wenn du die Meldung akzeptierst, bist du bereit, gemeinsam mit dem bzw. der Sicherheitsforscher*in privat an einem Fix für das Sicherheitsrisiko zu arbeiten.
Wenn eine neue Sicherheitsanfälligkeit in einem Repository privat gemeldet wird, benachrichtigt GitHub Repositoryadministratoren und Sicherheitsmanager, wenn:
- Du beobachtest das Repository mit der Option Alle Aktivitäten oder hast die Benachrichtigung „Sicherheitswarnungen“ abonniert.
- Für sie sind Benachrichtigungen für das Repository aktiviert.
Weitere Informationen zur Konfiguration der Benachrichtigungseinstellungen findest du unter Konfigurieren der Meldung privater Sicherheitsrisiken für ein Repository.
Überprüfung eines Schwachstellenberichts
-
Navigieren Sie auf GitHub zur Hauptseite des Repositorys.
-
Klicken Sie unter dem Repositorynamen auf die Security and quality Registerkarte. Wenn die Registerkarte " Security and quality" nicht angezeigt wird, wählen Sie das Dropdownmenü aus, und klicken Sie dann auf Security and quality.
-
Klicke in der linken Randleiste unter „Reporting“ auf Advisories.
-
Klicke auf die Empfehlung, die du überprüfen möchtest. Ein Hinweis, der privat gemeldet wurde, hat den Status
Triage.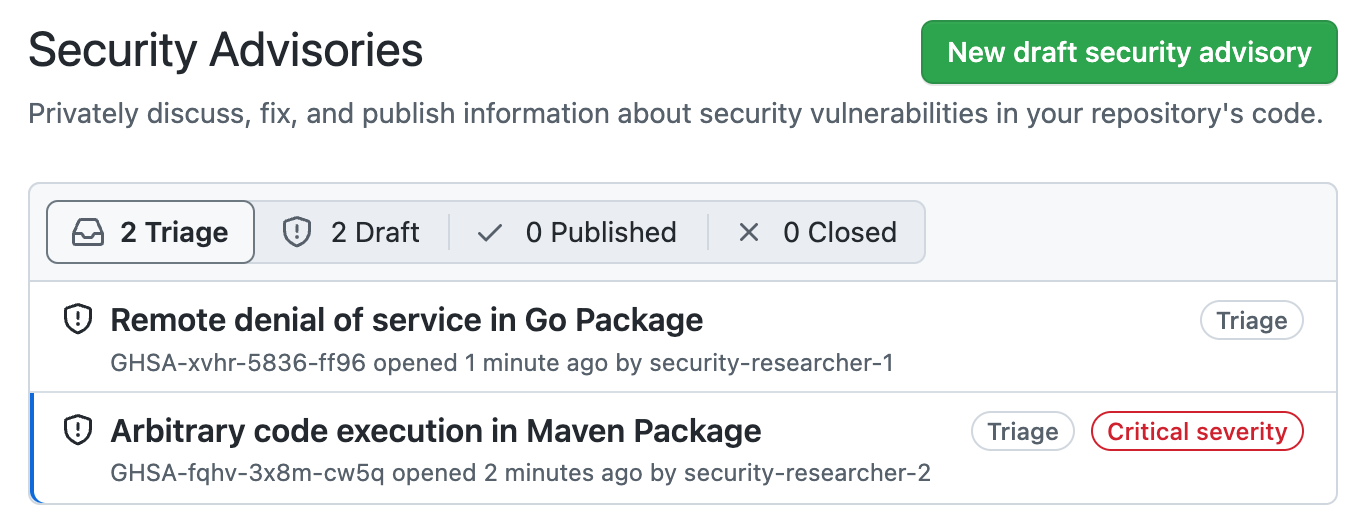
-
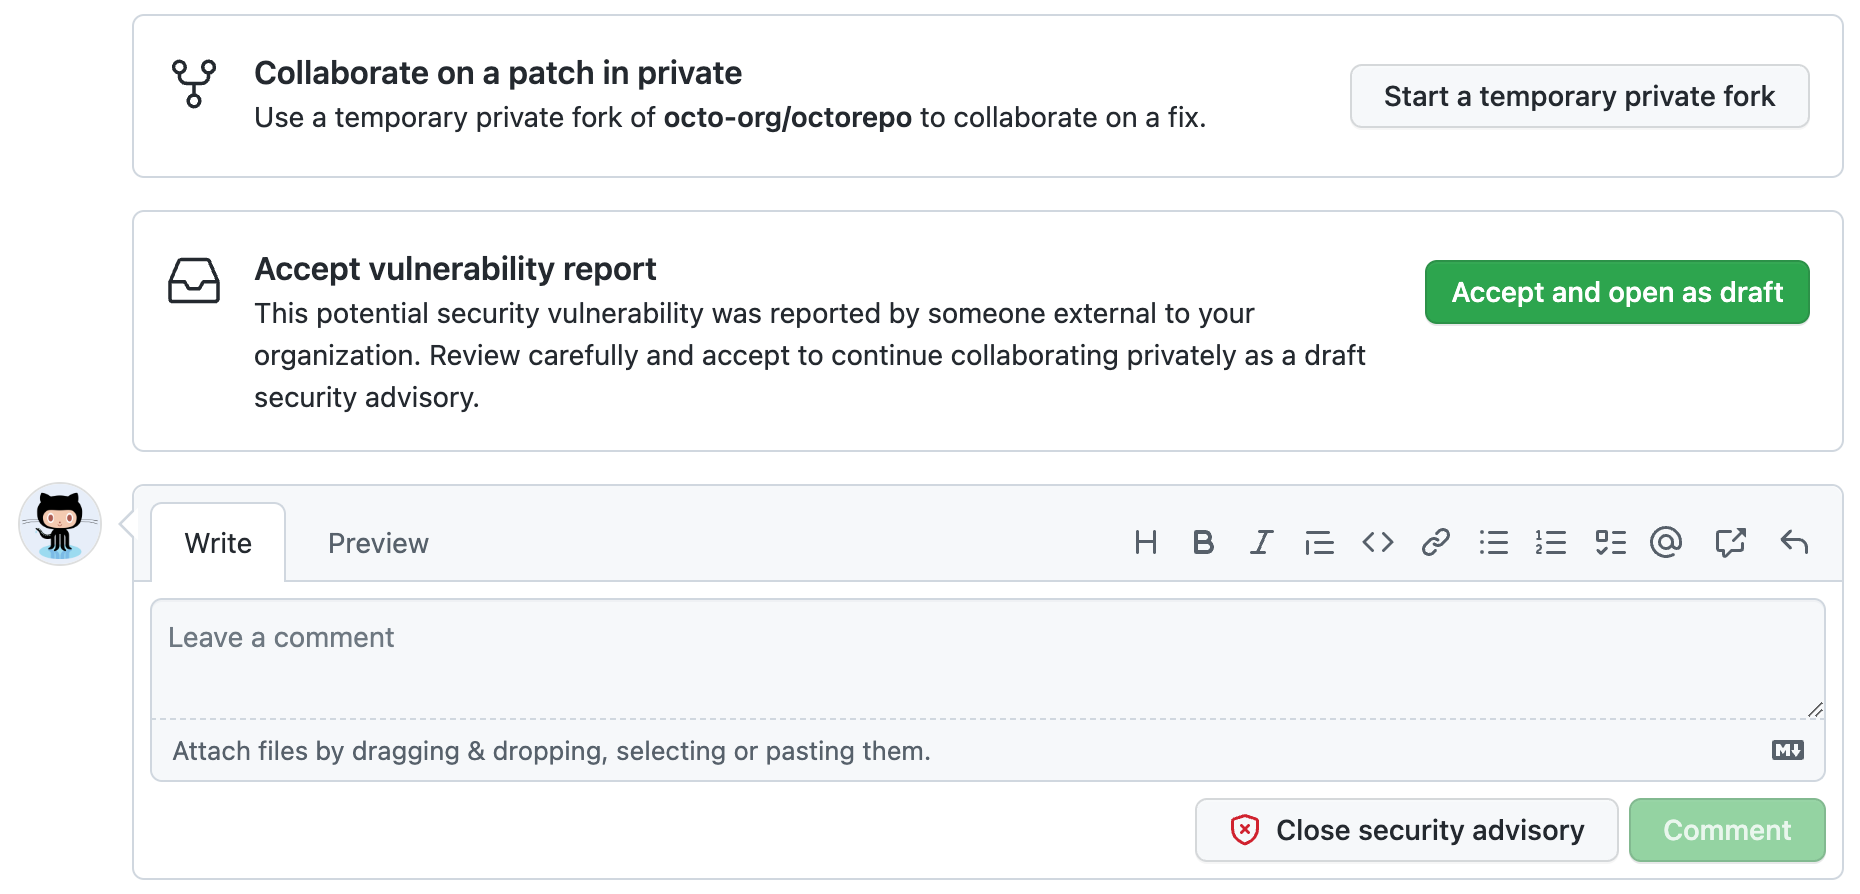
Überprüfen Sie sorgfältig die Berichtsdetails und jede Offenlegung von KI-Unterstützung. Wählen Sie dann aus, wie der Vorgang fortgesetzt werden soll.
-
Wenn du privat an einem Patch zusammenarbeiten möchtest, wähle Mit temporärem privatem Fork beginnen aus, um einen Ort für weitere Diskussionen mit Mitwirkenden zu erstellen. Der Status
Triagedes vorgeschlagenen Hinweises ändert sich dadurch nicht. -
Um die gemeldete Sicherheitsanfälligkeit zu akzeptieren, klicken Sie auf "Annehmen", und öffnen Sie sie als Entwurf , um den Sicherheitsrisikobericht als Empfehlungsentwurf GitHubzu akzeptieren. Bei dieser Option gilt Folgendes:
- Die Meldung wird dadurch nicht öffentlich.
- Die Meldung wird zu einem Entwurf für eine Repositorysicherheitsempfehlung, und du kannst sie auf die gleiche Weise bearbeiten wie alle von dir erstellten Empfehlungsentwürfe. Weitere Informationen zu Sicherheitshinweisen findest du unter Sicherheitsempfehlungen für Repositorys.
-
Um weitere Informationen zu erhalten oder eine Diskussion mit Melder*innen zu öffnen, kannst du dem Hinweis einen Kommentar hinzufügen. Ein normaler Kommentar ist für den Reporter und alle Mitwirkenden der Advisory sichtbar.
-
Wenn du über genügend Informationen verfügst, um zu entscheiden, dass das gemeldete Problem kein Sicherheitsrisiko ist, wähle Sicherheitshinweis schließen aus. Füge vor dem Schließen der Empfehlung nach Möglichkeit einen Kommentar hinzu, um zu erläutern, warum du die Meldung nicht als Sicherheitsrisiko betrachtest.
-


Bericht mit Personen mit Schreibzugriff besprechen
Personen mit Schreibzugriff auf das Repository können vertrauliche Kommentare verwenden, um sich gegenseitig zu koordinieren. Diese Kommentare sind vor dem Reporter und eingeladenen Beratungsmitarbeitern, die keinen Schreibzugriff haben, verborgen.
Der Zugriff auf vertrauliche Kommentare basiert auf den aktuellen Repositoryberechtigungen. Wenn der Schreibzugriff einer Person entfernt wird, können sie keine vertraulichen Kommentare mehr lesen. Personen, die Schreibzugriff erhalten, können vorhandene vertrauliche Kommentare lesen.
- Geben Sie in den Hinweis Ihren Kommentar ein.
- Wählen Sie unter dem Kommentarfeld "Vertraulich" aus. Nur Betreuer sehen diesen Kommentar.
- Klicken Sie auf Kommentar.
Sie können einen vertraulichen Kommentar bearbeiten oder löschen, wenn Sie noch Schreibzugriff auf das Repository haben. Sie können einen Kommentar nach der Veröffentlichung nicht von „normal“ in „vertraulich“ oder von „vertraulich“ in „normal“ ändern.