엔터프라이즈의 리포지토리 관리에 대한 정책 정보
사용자는 엔터프라이즈 구성원이 리포지토리를 관리하는 방법을 제어하는 정책을 적용할 수 있습니다. 또한 조직 소유자가 리포지토리 관리에 대한 정책을 관리하도록 허용할 수 있습니다.
새 리포지토리의 기본 표시 여부 구성
다른 사람이 엔터프라이즈 내에서 새 리포지토리를 만들 때마다 사용자는 리포지토리에 대한 표시 여부를 선택해야 합니다. 엔터프라이즈에 대한 기본 표시 여부 설정을 구성하는 경우 기본적으로 선택되는 표시 여부를 선택합니다. 리포지토리 표시 여부에 대한 자세한 정보는 리포지토리 정보을(를) 참조하세요.
엔터프라이즈 소유자가 구성원이 특정 유형의 리포지토리를 만드는 것을 허용하지 않는 경우, 구성원은 표시 여부 설정이 해당 유형으로 기본값인 경우에도 이 리포지토리를 만들 수 없습니다. 자세한 내용은 리포지토리 만들기에 대한 정책 설정을 참조하세요.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
정책에서 옵션을 클릭합니다.
-
"기본 리포지토리 표시 여부"에서 드롭다운 메뉴를 사용하고 기본 표시 여부를 선택합니다.
경고
끌어오기 요청이나 이슈 주석에 이미지 첨부 파일을 추가하는 경우, 끌어오기 요청이 프라이빗 리포지토리에 있거나 프라이빗 모드가 사용되고 있더라도 누구나 인증 없이 익명의 URL을 볼 수 있습니다. 이미지에 대한 무단 액세스를 방지하려면 GitHub Enterprise Server 인스턴스 등 이미지를 제공하는 시스템에 대한 네트워크 액세스를 제한해야 합니다.
기준 리포지토리 권한에 정책 적용
엔터프라이즈가 소유한 모든 조직에서 조직 구성원에 대해 기본 리포지토리 권한 수준(없음, 읽기, 쓰기 또는 관리자)을 설정하거나 소유자가 조직 수준에서 설정을 관리하도록 허용할 수 있습니다.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
" 정책"에서 구성원 권한을 클릭합니다.
-
"기본 권한"에서 설정 변경에 대한 정보를 검토합니다. 필요에 따라 설정을 변경하기 전에 엔터프라이즈 계정의 모든 조직에 대한 현재 구성을 보려면 조직의 현재 구성 보기를 클릭합니다.
-
“기본 권한”에서 드롭다운 메뉴를 선택하고 정책을 클릭합니다.

참고
내부 리포지토리는 기본 권한이 없음으로 설정된 경우에도 최소 표시 여부 수준의 읽기 권한을 가집니다.
리포지토리 만들기에 대한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 구성원이 리포지토리를 만들거나 리포지토리 만들기를 조직 소유자로 제한, 또는 소유자가 조직 수준에서 설정을 관리하도록 허용할 수 있습니다.
구성원이 조직에서 리포지토리를 만들 수 있도록 허용하는 경우 구성원이 만들 수 있는 리포지토리 유형(퍼블릭, 프라이빗 및 내부)을 선택할 수 있습니다.
사용자가 자신의 사용자 계정으로 소유한 리포지토리를 만들지 못하도록 할 수도 있습니다.
내부 리포지토리에 대한 자세한 내용은 새 리포지토리 만들기을 참조하세요.
조직 소유자는 항상 모든 형식의 리포지토리를 만들 수 있으며 외부 협력자는 어떤 형식의 리포지토리도 만들 수 없습니다. 자세한 내용은 리포지토리 정보을(를) 참조하세요.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
" 정책"에서 구성원 권한을 클릭합니다.
-
"리포지토리 만들기"에서 설정 변경에 대한 정보를 검토합니다. 필요에 따라 설정을 변경하기 전에 엔터프라이즈 계정의 모든 조직에 대한 현재 구성을 보려면 조직의 현재 구성 보기를 클릭합니다.
-
“리포지토리 만들기”에서 정책을 선택합니다.
-
멤버가 리포지토리를 만들 수 있음을 선택한 경우 하나 이상의 리포지토리 유형을 선택합니다.
-
필요에 따라 경우 사용자 네임스페이스 리포지토리 만들기 차단을 선택합니다.
프라이빗 또는 내부 리포지토리 포크에 대한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 프라이빗 또는 내부 리포지토리에 액세스할 수 있는 사용자가 리포지토리를 포크하도록 허용하거나 허용하지 않을 수 있으며, 또는 소유자가 조직 수준에서 설정을 관리하도록 허용할 수 있습니다.
관리자 권한이 있는 사용자는 보다 세분화된 포크 정책을 설정할 수 있습니다. 자세한 내용은 조직에 대한 포크 정책 관리을(를) 참조하세요.
참고
엔터프라이즈에서 "리포지토리 만들기" 정책을 사용하여 구성원은 "리포지토리 포크" 정책에 관계없이 해당 사용자 계정의 리포지토리를 포크할 수 없습니다.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
" 정책"에서 구성원 권한을 클릭합니다.
-
"리포지토리 포크" 항목에서 설정 변경에 대한 정보를 검토하세요. 필요에 따라 설정을 변경하기 전에 엔터프라이즈 계정의 모든 조직에 대한 현재 구성을 보려면 조직의 현재 구성 보기를 클릭합니다.
-
"리포지토리 포크" 아래에서 드롭다운 메뉴를 클릭하고 정책을 선택합니다.
-
포크가 사용 가능한 경우 사용자가 리포지토리를 포크할 수 있는 정책을 선택합니다.
외부하기 위한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 구성원이 외부하거나, 조직 소유자에게 외부 공동 작업자 하거나, 엔터프라이즈 소유자에게 외부 공동 작업자 하거나, 조직 소유자가 조직 수준에서 설정을 관리할 수 있도록 허용할 수 있습니다.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
" 정책"에서 구성원 권한을 클릭합니다.
-
"리포지토리 초대"에서 설정 변경에 대한 정보를 검토합니다. 필요에 따라 설정을 변경하기 전에 엔터프라이즈 계정의 모든 조직에 대한 현재 구성을 보려면 조직의 현재 구성 보기를 클릭합니다.
-
"리포지토리 초대"에서 드롭다운 메뉴를 선택하고 정책을 클릭합니다.
기본 분기 이름에 대한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 구성원이 만드는 모든 새 리포지토리의 기본 분기 이름을 설정할 수 있습니다. 모든 조직에서 이 기본 분기 이름을 적용하거나 개별 조직에서 다른 분기 이름을 설정하도록 허용할 수 있습니다.
- GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
- 페이지 맨 위에서 정책을 클릭합니다****.
- " 정책"에서 구성원 권한을 클릭합니다.
- “기본 분기 이름”에서 새 리포지토리가 사용해야 하는 기본 분기 이름을 입력합니다.
- 필요에 따라 이 엔터프라이즈의 모든 조직에 기본 분기 이름을 적용하려면 이 엔터프라이즈 전체에서 적용을 선택합니다.
- 업데이트을 클릭합니다.
배포 키 정책 적용
엔터프라이즈가 소유한 모든 조직에서 구성원이 리포지토리에 배포 키를 만들도록 허용하거나, 배포 키 만들기를 제한하거나, 소유자가 조직 수준에서 설정을 관리하도록 허용할 수 있습니다.
배포 키 사용에 대한 자세한 내용은 배포 키 관리을(를) 참조하세요. 사용 권한에 대한 세분화된 제어를 원하는 경우 대신 사용하는 것이 GitHub App 좋습니다. GitHub 앱 개요을(를) 참조하세요.
경고
이 설정을 사용하지 않도록 변경하면 엔터프라이즈의 모든 리포지토리에서 기존 배포 키를 사용하지 않도록 설정됩니다. 배포 키 만들거나 사용하거나 삭제하는 스크립트, 앱 또는 워크플로는 더 이상 작동하지 않습니다.
- GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
- 페이지 맨 위에서 정책을 클릭합니다****.
- " 정책"에서 구성원 권한을 클릭합니다.
- "배포 키"에서 설정 변경에 대한 정보를 검토한 다음, 정책을 선택합니다.
- 저장을 클릭합니다.
리포지토리 표시 여부 변경에 대한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 관리자 액세스 권한이 있는 구성원이 리포지토리의 표시 여부를 변경하거나 리포지토리 표시 여부 변경을 조직 소유자로 제한할 수 있으며 또는 소유자가 조직 수준에서 설정을 관리하도록 허용할 수 있습니다. 구성원이 리포지토리 표시 여부를 변경하지 못하게 하면 엔터프라이즈 소유자만 리포지토리의 표시 여부를 변경할 수 있습니다.
엔터프라이즈 소유자가 리포지토리 만들기를 조직 소유자로만 제한한 경우 구성원은 리포지토리 표시 여부를 변경할 수 없습니다. 자세한 내용은 리포지토리 만들기에 대한 정책 설정을 참조하세요.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
" 정책"에서 구성원 권한을 클릭합니다.
-
"리포지토리 표시 여부 변경"에서 설정 변경에 대한 정보를 검토합니다. 필요에 따라 설정을 변경하기 전에 엔터프라이즈 계정의 모든 조직에 대한 현재 구성을 보려면 조직의 현재 구성 보기를 클릭합니다.
-
“리포지토리 표시 유형 변경”에서 드롭다운 메뉴를 선택하고 정책을 클릭합니다.
리포지토리 삭제 및 전송에 대한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 관리자 권한이 있는 구성원이 리포지토리를 삭제하거나 전송하도록 허용할 수 있으며, 리포지토리 삭제 및 조직 소유자에게 전송을 제한하거나 소유자가 조직 수준에서 설정을 관리하도록 허용할 수 있습니다.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
" 정책"에서 구성원 권한을 클릭합니다.
-
"리포지토리 삭제 및 전송"에서 설정 변경에 대한 정보를 검토합니다. 필요에 따라 설정을 변경하기 전에 엔터프라이즈 계정의 모든 조직에 대한 현재 구성을 보려면 조직의 현재 구성 보기를 클릭합니다.
-
“리포지토리 삭제 및 전송”에서 드롭다운 메뉴를 선택하여 정책을 클릭합니다.
이슈를 삭제하기 위한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 관리자 액세스 권한이 있는 구성원이 리포지토리에서 이슈를 삭제하도록 허용하거나 이슈 삭제를 조직 소유자로 제한할 수 있으며, 또는 소유자가 조직 수준에서 설정을 관리하도록 허용할 수 있습니다.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
" 정책"에서 구성원 권한을 클릭합니다.
-
"저장소 문제 삭제" 설정 변경에 대한 정보를 검토합니다. 필요에 따라 설정을 변경하기 전에 엔터프라이즈 계정의 모든 조직에 대한 현재 구성을 보려면 조직의 현재 구성 보기를 클릭합니다.
-
“리포지토리 이슈 삭제”에서 드롭다운 메뉴를 선택하고 정책을 클릭합니다.
Git 푸시 제한에 대한 정책 적용
리포지토리 크기를 관리할 수 있도록 유지하고 성능 이슈를 방지하기 위해 엔터프라이즈의 리포지토리에 대한 파일 크기 제한을 구성할 수 있습니다.
기본적으로 사용자는 100MB보다 큰 파일을 추가하거나 업데이트할 수 없지만 이 제한을 높이거나 제거할 수 있습니다. 인스턴스의 모든 리포지토리에 대해 선택한 제한을 적용하는 경우 개별 리포지토리는 다른 제한을 사용할 수 없습니다.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
정책에서 옵션을 클릭합니다.
-
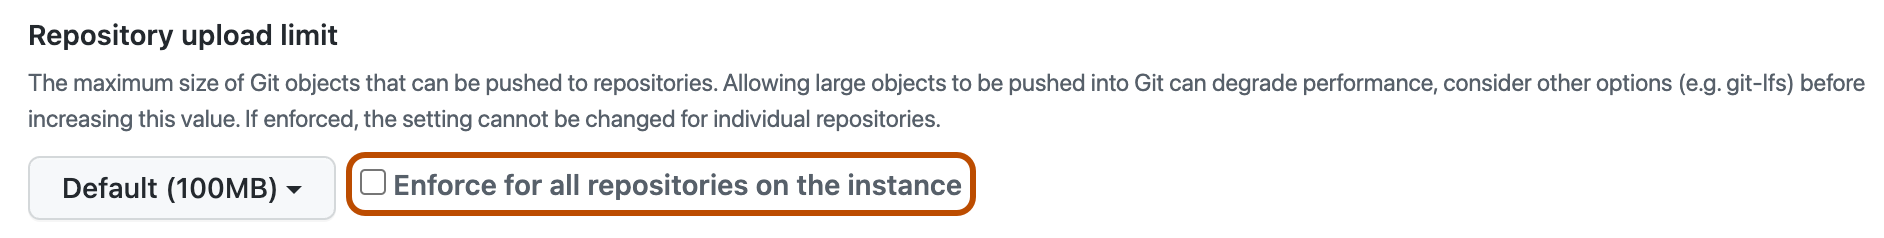
"리포지토리 업로드 제한"에서 드롭다운 메뉴를 사용하여 최대 개체 크기를 클릭합니다.
-
필요에 따라 엔터프라이즈의 모든 리포지토리에 대해 최대 업로드 제한을 적용하려면 모든 리포지토리에 적용을 선택합니다.

리포지토리에 구성원 이름을 표시하기 위한 정책 적용
엔터프라이즈가 소유한 모든 조직에서 구성원이 해당 사용자 이름 외에도 퍼블릭 및 내부 리포지토리에 대한 이슈 및 끌어오기 요청에서 주석 작성자의 프로필 이름을 볼 수 있도록 허용할 수 있습니다.

참고
이 정책이 엔터프라이즈의 모든 리포지토리에 적용되면 프라이빗 리포지토리에 대한 조직 설정을 재정의합니다. 자세한 내용은 조직에서 멤버 이름 표시 관리을(를) 참조하세요.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
정책에서 옵션을 클릭합니다.
-
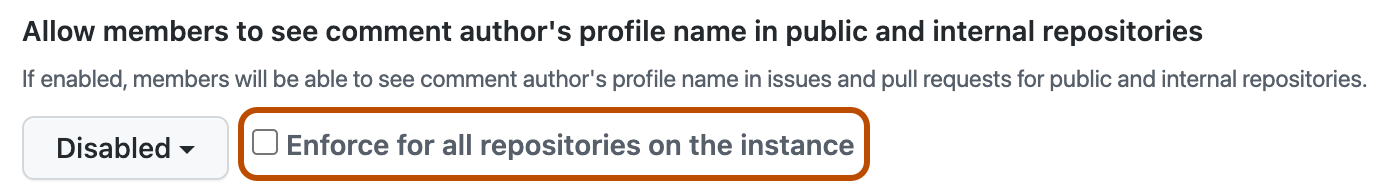
"구성원이 퍼블릭 및 내부 리포지토리에서 주석 작성자의 프로필 이름을 볼 수 있도록 허용"에서 드롭다운 메뉴를 선택하고 정책을 클릭합니다.
-
필요에 따라 엔터프라이즈의 모든 리포지토리에 대한 프로필 이름 표시를 적용하려면 인스턴스의 모든 리포지토리에 적용을 선택합니다.

리포지토리 간의 끌어오기 요청에 대한 병합 충돌 편집기 구성
사용자가 컴퓨터에서 로컬로 병합 충돌을 해결하도록 요구하면 사용자가 실수로 포크에서 업스트림 리포지토리에 작성하는 것을 방지할 수 있습니다.
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
정책에서 옵션을 클릭합니다.
-
"리포지토리 간의 끌어오기 요청에 대한 충돌 편집기"에서 드롭다운 메뉴를 사용하여 사용 안 함을 클릭합니다.
강제 푸시 설정
각 리포지토리는 리포지토리를 소유하는 사용자 계정 또는 조직의 설정에서 기본 강제 푸시 설정을 상속합니다. 각 조직 및 사용자 계정은 엔터프라이즈의 강제 푸시 설정에서 기본 강제 푸시 설정을 상속합니다. 엔터프라이즈에 대한 강제 푸시 설정을 변경하는 경우 정책은 모든 사용자 또는 조직이 소유한 모든 리포지토리에 적용됩니다.
모든 리포지토리에 강제 푸시 차단
- GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
- 페이지 맨 위에서 정책을 클릭합니다****.
- 정책에서 옵션을 클릭합니다.
- “강제 푸시”에서 드롭다운 메뉴를 선택하고 허용, 차단 또는 기본 분기로 차단을 클릭합니다.
- 필요에 따라 모든 리포지토리에 적용을 선택하여, 강제 푸시에 대한 조직 및 리포지토리 수준 설정을 재정의합니다.
특정 리포지토리에 대한 강제 푸시 차단
참고
각 리포지토리는 해당 리포지토리를 소유하는 조직 또는 사용자로부터 기본 설정을 자동으로 상속합니다. 리포지토리의 소유자가 모든 리포지토리에 설정을 적용한 경우 기본 설정을 재정의할 수 없습니다.
http(s)://HOSTNAME/login에서 GitHub Enterprise Server 인스턴스에 로그인합니다.- 페이지의 오른쪽 상단에 있는 GitHub Enterprise Server의 관리 계정에서 을 클릭합니다.
- “Site admin”(사이트 관리자) 페이지에 아직 없는 경우 왼쪽 상단에서 Site admin(사이트 관리자)을 클릭합니다.
- "사용자, 조직, 팀, 리포지토리, gist, 애플리케이션 검색"의 텍스트 필드에 리포지토리의 이름을 입력합니다. 필드 오른쪽에 있는 검색을 클릭합니다.

- "검색 결과 – 리포지토리"에서 리포지토리의 이름을 클릭합니다.
- 페이지의 오른쪽 위 모서리에서 관리자를 클릭합니다.
- "푸시 및 풀"에서 "강제 푸시" 오른쪽에 있는 드롭다운 메뉴를 선택한 다음, 차단 또는 기본 브랜치에 차단을 클릭합니다.


사용자 계정 또는 조직이 소유한 리포지토리에 대한 강제 푸시 작업 차단
리포지토리는 사용자가 속한 사용자 계정 또는 조직에서 강제 푸시 설정을 상속합니다. 이에 따라 사용자 계정과 조직은 엔터프라이즈의 강제 푸시 설정에서 각각 자신의 강제 푸시 설정을 상속받습니다.
사용자 계정 또는 조직에 대한 설정을 구성하여 기본 상속된 설정을 재정의할 수 있습니다.
-
http(s)://HOSTNAME/login에서 GitHub Enterprise Server 인스턴스에 로그인합니다. -
페이지의 오른쪽 상단에 있는 GitHub Enterprise Server의 관리 계정에서 을 클릭합니다.
-
“Site admin”(사이트 관리자) 페이지에 아직 없는 경우 왼쪽 상단에서 Site admin(사이트 관리자)을 클릭합니다.
-
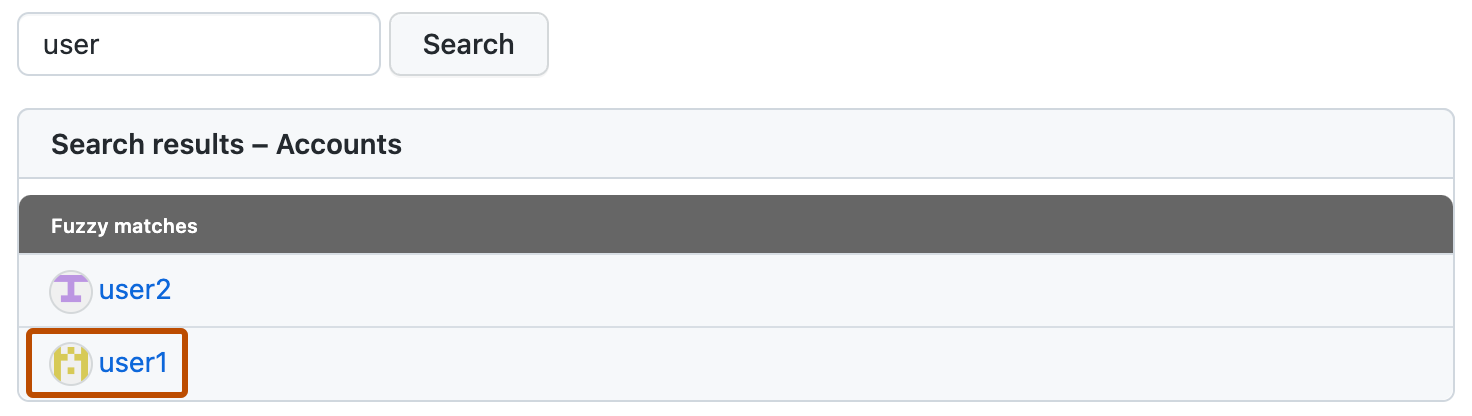
"사용자, 조직, 팀, 리포지토리, gist, 애플리케이션 검색"에서 텍스트 필드에 사용자 또는 조직의 이름을 입력합니다. 필드 오른쪽에 있는 검색을 클릭합니다.
-
검색 결과에서 사용자 또는 조직의 이름을 클릭합니다.
-
페이지의 오른쪽 위 모서리에서 관리자를 클릭합니다.
-
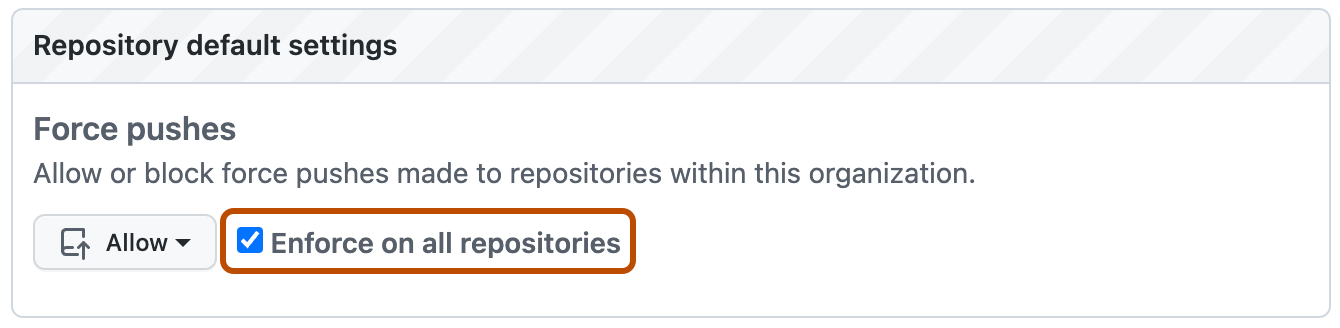
“강제 푸시” 섹션의 “리포지토리 기본 설정”에서 정책을 선택합니다.
- 모든 브랜치에 강제 푸시를 차단하려면 차단을 선택하십시오.
- 기본 분기에 강제 푸시만 차단하려면 기본 분기에 차단을 선택하십시오.
-
필요에 따라 모든 리포지토리에 적용을 선택하여 리포지토리별 설정을 재정의합니다. 이는 엔터프라이즈 차원의 정책을 재정의하지 않음에 유의하세요.


익명 Git 읽기 액세스 구성
경고
- Git 프로토콜은 인증되지 않고 암호화되지 않습니다. 공격자는 이 프로토콜을 사용하여 연결을 통해 전송된 리포지토리 데이터를 가로챌 수 있습니다.
- 익명의 Git 읽기 권한을 사용하도록 설정하면 이 기능의 모든 액세스 및 사용에 대한 책임이 귀하에게 있습니다. GitHub는 의도하지 않은 액세스, 보안 위험 또는 기능 오용에 대해 책임을 지지 않습니다.
- 이 기능을 사용하여 GitHub의 사용자 라이선스 수에 대한 제한을 포함하여 GitHub Enterprise Server 인스턴스의 라이선스를 위반할 수 없습니다.
프라이빗 모드를GitHub Enterprise Server 인스턴스사용하도록 설정한 경우 리포지토리 관리자가 공용 리포지토리에 대한 익명 Git 읽기 액세스를 사용하도록 허용할 수 있습니다.
익명 Git 읽기 액세스를 사용하도록 설정하면 사용자가 엔터프라이즈의 사용자 지정 도구에 대한 인증을 무시할 수 있습니다. 사용자 또는 리포지토리 관리자가 리포지토리에 대해 이 액세스 설정을 사용하도록 설정하면 인증되지 않은 Git 작업(및 네트워크에 액세스할 수 GitHub Enterprise Server 인스턴스있는 모든 사용자)은 인증 없이 리포지토리에 대한 읽기 액세스 권한을 갖게 됩니다.
익명 Git 읽기 액세스는 기본적으로 사용하지 않도록 설정됩니다.
필요한 경우 리포지토리 관리자가 리포지토리의 액세스 설정을 잠그면 사용자 리포지토리에서 리포지토리에 대한 익명 Git 액세스 설정을 변경하지 못하도록 방지할 수 있습니다. 리포지토리의 Git 읽기 액세스 설정을 잠그면 사이트 관리자만 설정을 변경할 수 있습니다.
익명 Git 읽기 권한이 사용하도록 설정된 리포지토리를 보려면 사이트 관리자 대시보드에서 리포지토리 목록을 필터링합니다.
참고
- 포크된 리포지토리의 Git 읽기 액세스 설정은 기본적으로 루트 리포지토리에서 액세스 설정을 상속하므로 변경할 수 없습니다.
- 퍼블릭 리포지토리가 프라이빗이 되면 해당 리포지토리에 대해 익명 Git 읽기 액세스가 자동으로 비활성화되고 포크됩니다.
- 익명 인증이 있는 리포지토리에 Git LFS 자산이 포함된 경우 여전히 인증이 필요하므로 Git LFS 자산을 다운로드하지 못합니다. Git LFS 자산이 있는 리포지토리에 대해 익명 Git 읽기 액세스를 사용하도록 설정하지 않는 것이 좋습니다.
모든 리포지토리에 대한 익명 Git 읽기 액세스 설정
-
GitHub Enterprise Server의 오른쪽 위 모서리에서 프로필 사진과 Enterprise settings를 차례로 클릭합니다.
-
페이지 맨 위에서 정책을 클릭합니다****.
-
정책에서 옵션을 클릭합니다.
-
"익명 Git 읽기 액세스"에서 드롭다운 메뉴를 사용해 사용을 클릭합니다.
-
필요에 따라 리포지토리 관리자가 엔터프라이즈의 모든 리포지토리에서 익명 Git 읽기 액세스 설정을 변경하지 못하도록 하려면 리포지토리 관리자가 익명 Git 읽기 액세스를 변경하지 못하도록 방지를 선택합니다.
특정 리포지토리에 대한 익명 Git 읽기 액세스 설정
-
페이지의 오른쪽 상단에 있는 GitHub Enterprise Server의 관리 계정에서 을 클릭합니다.
-
“Site admin”(사이트 관리자) 페이지에 아직 없는 경우 왼쪽 상단에서 Site admin(사이트 관리자)을 클릭합니다.
-
"사용자, 조직, 팀, 리포지토리, gist, 애플리케이션 검색"의 텍스트 필드에 리포지토리의 이름을 입력합니다. 필드 오른쪽에 있는 검색을 클릭합니다.
-
"검색 결과 – 리포지토리"에서 리포지토리의 이름을 클릭합니다.
-
페이지의 오른쪽 위 모서리에서 관리자를 클릭합니다.
-
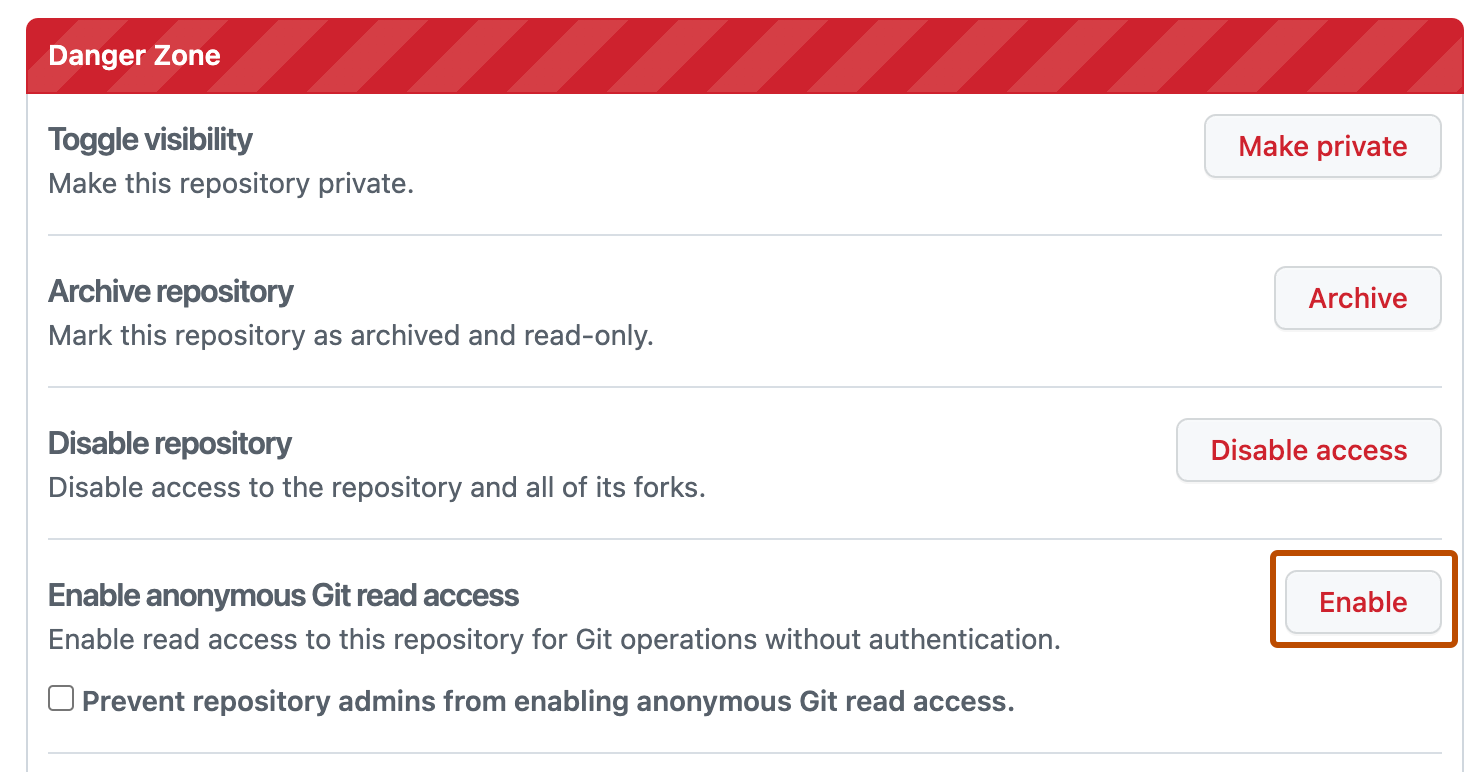
"위험 지대"에서 "익명 Git 읽기 액세스 활성화" 옆에 있는 활성화를 클릭합니다.
-
변경 사항을 검토합니다. 확인하려면 예, 익명 Git 읽기 권한 사용을 클릭합니다.
-
필요에 따라 리포지토리 관리자가 리포지토리에 대한 이 설정을 변경하지 못하도록 하려면 리포지토리 관리자가 익명 Git 읽기 액세스를 사용하지 못하도록 방지를 선택합니다.
