GitHub Code Securityが有効になっているかどうかを確認する
-
GitHub で、リポジトリのメイン ページに移動します。
-
リポジトリ名の下にある [Settings] をクリックします。 [設定] タブが表示されない場合は、 [] ドロップダウン メニューを選び、 [設定] をクリックします。

-
サイドバーの [セキュリティ] セクションで、[ Advanced Security] をクリックします。
-
[設定] ページで、[Code Security] まで下にスクロールします。
-
関連付けられたアクティブな [有効化] ボタンがある場合、 Code Security はこのリポジトリで使用できますが、まだ有効になっていません。
-
ポリシーによってGitHub Code Securityの使用がブロックされている場合、[ ボタンの代わりに [**** 無効] が表示されます。
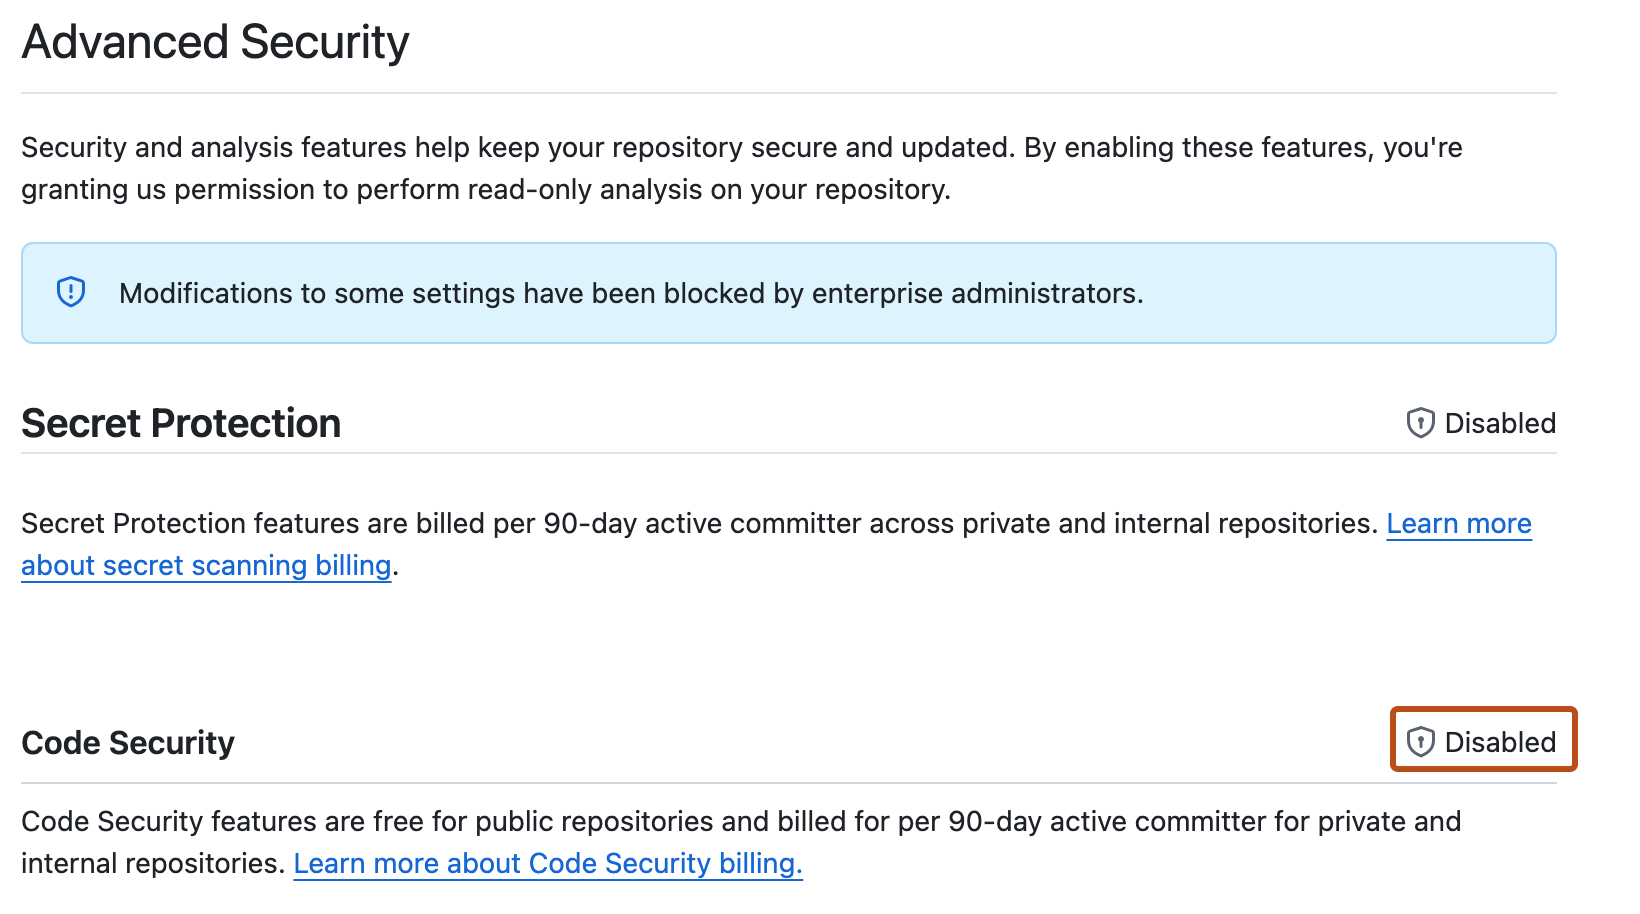


GitHub Code Security へのアクセスをリクエスト中
- [Code Security] 設定で、エンタープライズ名または組織名をクリックして、 GitHub Code Securityへのアクセスを制御するポリシーを編集するためのアクセス権を持つユーザーの一覧を表示します。 詳細については、「エンタープライズのコード セキュリティと分析のためのポリシーの適用」を参照してください。
- その他の機能へのアクセスを要求するには、会社のポリシーに従ってください。
GitHub Code Security の有効化
- [Code security] 設定ページを開きます。
- [Code Security] 機能の横にある [ 有効] をクリックします。
- code scanningを再実行します。