Les propriétaires et les administrateurs de dépôts publics peuvent activer les rapports de vulnérabilités privés sur leurs dépôts. Consultez « Configuration de rapports de vulnérabilité privés pour un dépôt ».
Remarque
- Si vous disposez d’autorisations d’administrateur ou de sécurité pour un référentiel public, vous n’avez pas besoin d’envoyer un rapport de vulnérabilité. Au lieu de cela, créez directement un brouillon de conseil de sécurité. Consultez « Création d’un avis de sécurité de dépôt ».
- Le signalement privé des vulnérabilités est distinct du fichier
SECURITY.mdd’un référentiel. Vous pouvez uniquement signaler des vulnérabilités en privé pour les référentiels dans lesquels cette fonctionnalité est activée. Si le dépôt a une stratégie de sécurité, la stratégie s’affiche au-dessus du formulaire de création de rapports afin de pouvoir passer en revue les instructions du responsable du dépôt avant de soumettre.
Si un dépôt public dispose d’un rapport de vulnérabilité privé activé, tout le monde peut soumettre un rapport de vulnérabilité privé aux gestionnaires de maintenance du référentiel.
Si le référentiel n’a pas de rapport de vulnérabilité privée activé, vous devez lancer le processus de création de rapports en suivant les instructions de la stratégie de sécurité pour le référentiel, ou en créant un problème demandant aux responsables de la maintenance d’un contact de sécurité préféré. Consultez « Divulgation coordonnée des vulnérabilités de sécurité ».
-
Sur GitHub, accédez à la page principale du référentiel.
-
Sous le nom du référentiel, cliquez sur l’onglet Security and quality . Si vous ne voyez pas l’onglet « Security and quality », sélectionnez le menu déroulant, puis cliquez sur Security and quality.
-
Cliquez sur Signaler une vulnérabilité pour ouvrir le formulaire d’avis.
-
Si le dépôt a une politique de sécurité, passez en revue la politique affichée au-dessus du formulaire.
-
Renseignez le formulaire de signalement de vulnérabilité.
Conseil
Par défaut, vous devez fournir un résumé, des détails, une preuve de concept et une déclaration d’impact. Les gestionnaires de maintenance peuvent personnaliser le formulaire et exiger d’autres informations. Fournissez suffisamment de détails aux responsables de la maintenance pour reproduire et évaluer la vulnérabilité.
-
Si vous le souhaitez, sélectionnez J’ai utilisé l’assistance ia pour rechercher ou écrire ce rapport.
-
En bas du formulaire, cliquez sur Envoyer le rapport. GitHub affiche un message vous informant que les responsables de maintenance ont été avertis et que vous disposez d’un crédit en attente pour cet avis de sécurité.
Conseil
Lorsque le rapport est soumis, GitHub ajoute automatiquement la personne ayant signalé la vulnérabilité comme collaborateur et comme personne créditée dans l’avis proposé.
-
Si vous souhaitez commencer à résoudre le problème, cliquez sur Démarrer une duplication privée temporaire. Notez que seul le chargé de maintenance du dépôt peut fusionner les modifications de cette duplication privée dans le dépôt parent.
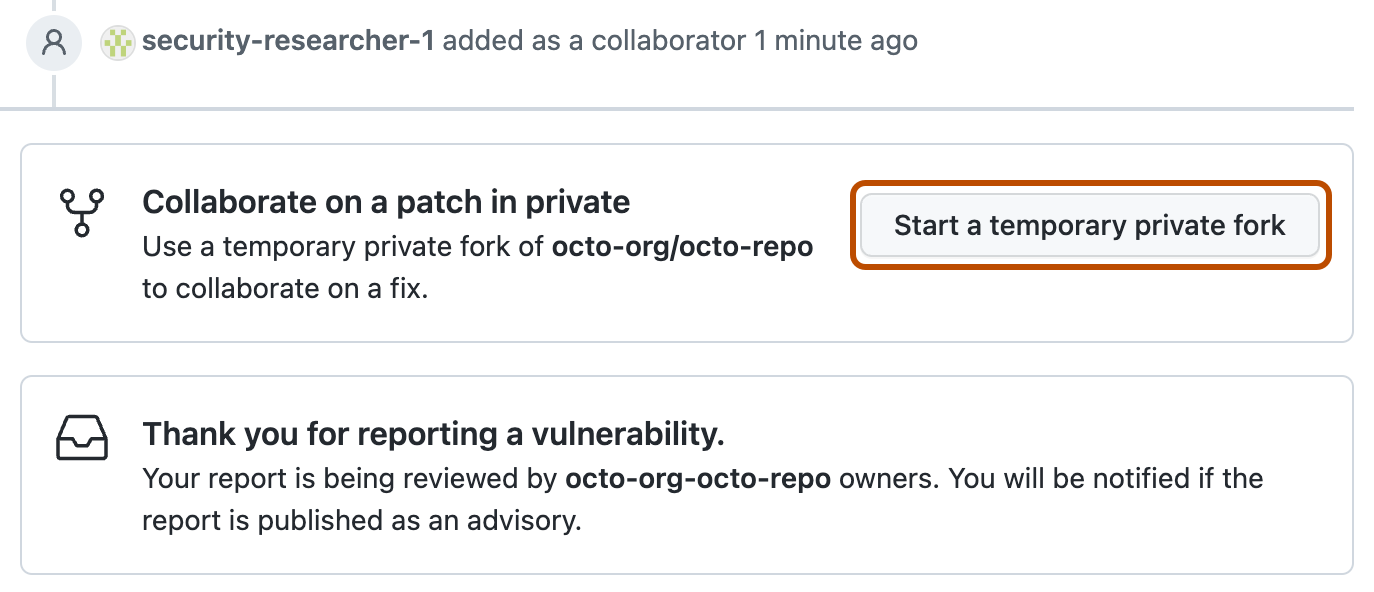

Les étapes suivantes dépendent de l’action effectuée par le chargé de maintenance de dépôt. Consultez « Gestion des vulnérabilités de sécurité signalées en privé ».
Limites de taux pour les rapports de vulnérabilité privés
Pour protéger les mainteneurs contre le courrier indésirable et les abus, GitHub limite le nombre de rapports de vulnérabilité privés que vous pouvez soumettre :
- Vous pouvez soumettre un maximum de 25 rapports par période de 24 heures entre les référentiels où vous n’êtes pas un rapporteur de confiance.
- Vous pouvez soumettre un maximum de 5 rapports à un référentiel unique par période de 24 heures.
- Par défaut, un dépôt accepte un maximum de 10 rapports par période de 24 heures de tous les auteurs de signalement confondus.
Les mainteneurs du dépôt peuvent définir une limite totale inférieure ou supérieure pour leur dépôt et exempter les rapporteurs de confiance. Les rapports vers un dépôt dans lequel vous êtes un rapporteur de confiance sont exemptés des limites de ce dépôt et ne comptent pas vers votre limite globale de 25 rapports. Les rapports vers d’autres référentiels sont toujours pris en compte dans la limite globale et les limites de chaque référentiel.
Si vous atteignez une limite de requêtes, un message s’affiche lorsque vous essayez d’envoyer un nouveau rapport sur GitHub. Chaque période de 24 heures commence par le premier rapport qui compte vers cette limite et la limite est réinitialisée à la fin de la période.